Intel Management Engine: O Computador Dentro do Teu Computador
O Intel Management Engine é um coprocessador autónomo escondido em todos os Intel desde 2008. Explicamos a arquitetura, capacidades, riscos de segurança e porque é tão controverso.
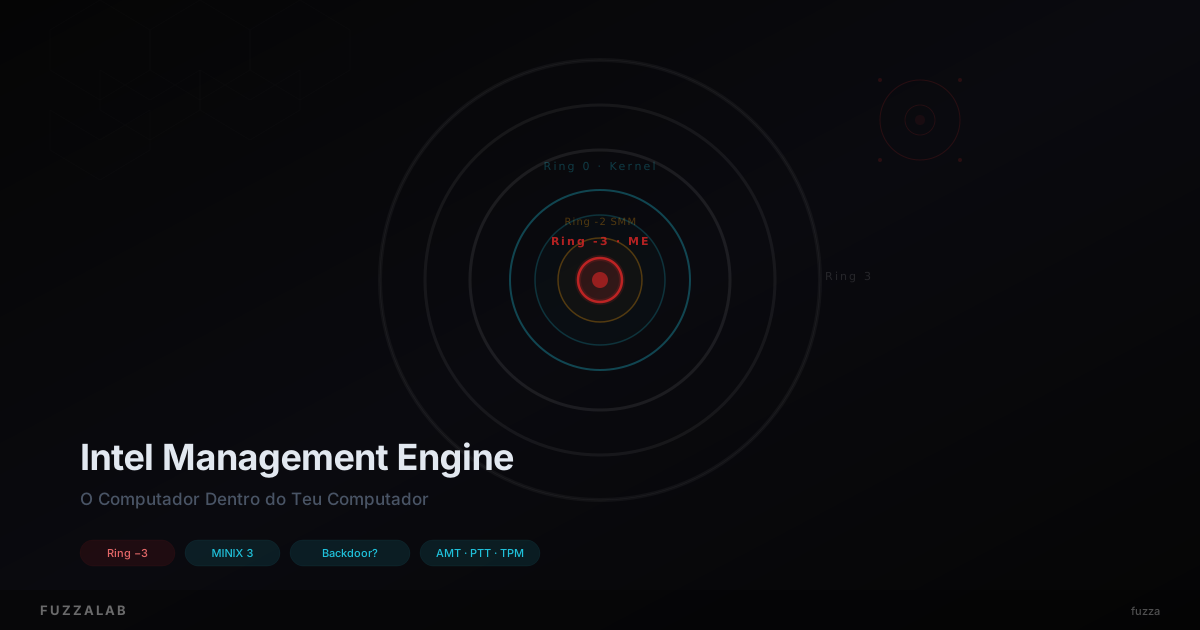
Dentro de cada computador com CPU Intel, existe um segundo computador — um processador escondido que corre o seu próprio sistema operativo, tem acesso a toda a memória do sistema, à rede, ao disco, e continua a funcionar mesmo quando desligas o computador. E não, não há forma de o desativar totalmente.
Este “computador fantasma” é o Intel Management Engine (ME), também conhecido como Intel CSME (Converged Security and Manageability Engine). Durante anos foi um segredo bem guardado da Intel. Quando se tornou público, a reação variou entre fascínio técnico e indignação profunda.
O que é o Intel Management Engine?
O Intel ME é um coprocessador autónomo integrado em praticamente todos os chipsets e CPUs Intel desde 2008. Não faz parte do sistema operativo, não aparece no gestor de tarefas, e o utilizador não tem qualquer controlo sobre ele.
Corre o seu próprio firmware, o seu kernel, as suas aplicações. Comunica diretamente com o hardware sem passar pelo CPU principal. E tem um nível de privilégio superior a tudo o resto — incluindo o kernel, o hipervisor e o System Management Mode (SMM).
Na hierarquia de anéis de privilégio do x86, o ME está no chamado ring −3, abaixo do SMM (ring −2) e dos hipervisores (ring −1). O sistema operativo (ring 0) nem sequer sabe da sua existência.
Arquitetura
O ME tem evoluído ao longo das gerações:
Versões iniciais (pré-2013):
- CPU baseado em arquitetura ARC (a mesma do chip SuperFX da Nintendo)
- Sistema operativo embebido proprietário em tempo-real (RTOS)
- Funcionalidades limitadas de gestão remota
Versão 11+ (2013 em diante):
- CPU x86 de baixo consumo (baseado em Intel Quark ou similar)
- Corre MINIX 3 — um micro-kernel Unix-like completo
- Memória RAM dedicada (parte da DRAM do sistema, reservada via UMA)
- Pilha de rede TCP/IP completa (a nível de firmware, sem passar pelo OS)
- Acesso direto ao barramento PCI Express, SMBus, SPI (BIOS flash)
- Motor criptográfico dedicado (AES, RSA, SHA)
O firmware do ME tem vários componentes:
- BUP (BringUp): bootloader do ME
- Kernel (MINIX 3): o micro-kernel
- SYS (System): gestão de energia, relógio, watchdog
- AMT (Active Management Technology): gestão remota (presente em SKUs empresariais)
- PTT (Platform Trust Technology): TPM implementado em software no ME
- PMC (Power Management Controller): estados de energia
- SKM (Security Key Manager): gestão de chaves criptográficas
Capacidades
Se o ME fosse um computador normal, seria um dos mais poderosos que alguma vez usaste — não pelo desempenho bruto, mas pelo acesso que tem:
Acesso Total ao Sistema
O ME tem acesso DMA (Direct Memory Access) a toda a RAM do sistema. Consegue ler e escrever em qualquer posição de memória sem que o CPU principal ou o OS sequer saibam. Isto inclui buffers do kernel, dados de aplicações, chaves de encriptação em memória.
Acesso à Rede
O ME tem a sua própria pilha de rede e acesso direto ao controlador Ethernet (MAC). Consegue enviar e receber pacotes de rede sem qualquer envolvimento do sistema operativo. Isto significa que um computador “desligado” (mas ainda com alimentação) pode estar ativo na rede.
Em redes Wi-Fi, precisa do driver do OS para aceder ao rádio — mas depois de carregado, o ME mantém o acesso.
Acesso ao Disco
Através do AMT, o ME consegue fazer IDE Redirect (IDE-R) — faz o sistema achar que está a bootar de uma unidade de CD/disquete remota quando na verdade está a ler pela rede. Permite reinstalar um sistema operativo remotamente.
Acesso ao Ecrã e Periféricos
O AMT permite KVM remoto (Keyboard, Video, Mouse) — um técnico de IT pode ver o ecrã do computador e controlá-lo como se estivesse sentado à frente dele, mesmo que o OS esteja bloqueado ou desligado.
Gestão de Energia
O ME gere os estados de energia do processador. Mesmo quando o computador está desligado (S5 soft-off), o ME continua a correr desde que a motherboard receba alimentação (standby). Um portátil com bateria ainda tem o ME ativo mesmo com a tampa fechada.
TPM (Trusted Platform Module)
Nas plataformas modernas, o TPM é implementado em software dentro do ME (Intel PTT). Isto significa que as chaves de encriptação do disco (BitLocker, LUKS) e as atestações remotas dependem de firmware proprietário selado dentro do ME.
DRM e Content Protection
O ME serve de raiz de confiança para esquemas de DRM como o PlayReady da Microsoft (usado para streaming 4K Netflix no browser).
O Problema de Segurança
Até 2017, o ME era relativamente desconhecido fora dos círculos empresariais. Nesse ano, uma vaga de vulnerabilidades tornou-o notícia mundial.
Principais Vulnerabilidades
CVE-2017-5689 (maio 2017): Vulnerabilidade no AMT que permitia a um atacante fazer login com um token de autenticação vazio. Um atacante na mesma rede podia aceder remotamente a um computador com AMT ativo sem saber a password. A Intel classificou-a com CVSS 9.8 (crítico).
INTEL-SA-00086 (novembro 2017): Vulnerabilidade que permitia executar código arbitrário no próprio ME. Como descreveu Matthew Garrett, à data investigador de segurança na Google: “esta vulnerabilidade permite a um atacante executar código arbitrário no ME, o que significa que podem fazer literalmente tudo o que o ME consegue fazer”.
Isto incluía:
- Extrair chaves de encriptação do TPM e quebrar BitLocker
- Comprometer a atestação remota de SGX
- Instalar backdoors persistentes invisíveis ao OS
- Ler e escrever toda a memória do sistema
- Interferir com o firmware da BIOS e impedir deteção
O Problema Fundamental
O que preocupa no ME é o modelo de segurança: um coprocessador com acesso total ao sistema, que corre firmware proprietário, assinado criptograficamente pela Intel, e que o utilizador não pode auditar, modificar ou desativar.
A Electronic Frontier Foundation (EFF) foi clara em 2017:
“O Management Engine da Intel é um risco de segurança, e os utilizadores precisam de uma forma de o desativar.”
O problema é que desativar o ME não é trivial. Em muitos sistemas, tentar desativá-lo impede o arranque completo do computador. Em 2017, a Intel introduziu o HAP (High Assurance Platform) — um bit que a agência norte-americana NSA pode pedir para “adormecer” o ME, mas que não está disponível para o público geral.
MINIX: O SO Mais Instalado do Mundo
Quando se descobriu que o ME versão 11+ corre MINIX 3 (um micro-kernel Unix-like desenvolvido na Vrije Universiteit Amsterdam pelo Professor Andrew Tanenbaum), a comunidade técnica reagiu com incredulidade.
Isto significa que há mais cópias do MINIX 3 no mundo do que de Linux, Windows e macOS juntos. Está em cada computador Intel vendido desde ~2013. Há servidores MINIX em todos os data centers, todos os portáteis empresariais, todos os PCs domésticos com CPU Intel.
O MINIX 3 corre como um micro-kernel com drivers em espaço de utilizador — mais de 300 processos, cada um isolado na sua própria partição de memória, com uma pilha de rede completa, e acesso DMA a toda a RAM do sistema. Tudo dentro de firmware fechado.
Projetos de Mitigação
me_cleaner
O projeto me_cleaner tenta remover partes não essenciais do firmware do ME. Consegue desativar o AMT e outros módulos, reduzindo o ME a um estado mínimo. Funciona na maioria dos sistemas com coreboot, e em alguns com BIOS stock. O risco? Se correr mal, a motherboard pode ficar inutilizável.
coreboot
O firmware coreboot substitui a BIOS/UEFI proprietária e frequentemente permite maior controlo sobre o ME. Combinado com me_cleaner, é a abordagem mais comum para quem quer neutralizar o ME.
Intel HAP Bit
O HAP bit é um mecanismo oficial (mas não público) para desativar o ME. Foi introduzido para sistemas governamentais de alta segurança (NSA). A comunidade descobriu que o me_cleaner consegue ativar este bit, efetivamente a “adormecer” o ME.
Sistemas sem ME
Alternativas como processadores AMD (que têm o PSP — Platform Security Processor — um sistema similar), POWER9 (Raptor Computing), RISC-V, ou ARM com firmware aberto (como o Raspberry Pi) são as únicas formas de evitar completamente este tipo de co-processador fechado.
O Lado Empresarial
Para IT empresarial, o Intel ME (via AMT) é uma ferramenta indispensável. Permite:
- Gestão remota de frotas de milhares de computadores
- Diagnóstico e reparação remota (KVM over IP)
- Reinstalação remota do OS
- Acesso a sistemas mesmo quando o OS não responde
- Gestão de energia centralizada
Um administrador de sistemas consegue resolver um problema num portátil do outro lado do mundo sem sair do escritório, sem precisar que o utilizador faça nada. Para empresas com milhares de dispositivos, isto poupa milhões.
O problema é que a mesma porta que serve o administrador também pode servir um atacante.
Conclusão
O Intel Management Engine é um dos compromissos mais fascinantes e controversos da computação moderna. Para IT empresarial, é uma ferramenta de gestão inestimável. Para a privacidade e segurança individual, é um risco sistémico que não podemos controlar.
A Intel encontra-se numa posição difícil: o ME está tão profundamente integrado na plataforma que removê-lo quebraria funcionalidades essenciais (gestão de energia, TPM, boot seguro, DRM). E a base instalada é de milhares de milhões de dispositivos.
Para o utilizador comum, o ME provavelmente nunca será um problema. O risco real é para ativistas, jornalistas, dissidentes, e empresas com dados sensíveis — alvos de ataques sofisticados onde um backdoor persistente e invisível ao nível do firmware é uma ferramenta de ataque valiosa.
Se quiseres minimizar a superfície de ataque:
- Mantém a BIOS/UEFI atualizada (as patches de segurança da Intel são críticas)
- Se usas AMT, desativa-o se não precisares
- Em sistemas compatíveis, considera coreboot + me_cleaner
- Para projetos que exigem 0% de firmware fechado, considera alternativas RISC-V ou POWER9
O ME é um lembrete de que, no computador que tens à tua frente, não és tu quem manda em tudo.
Recursos
Partilhar
Comentários 0
Ainda sem comentários — sê o primeiro.